





Традиционная модель внедрения access-решений предполагает вложение существенного объема ресурсов еще до того, как заказчик получает первый результат. Ему необходимо подготовить инфраструктуру, развернуть компоненты системы, организовать отказоустойчивость, настроить интеграции, обеспечить обновление и сопровождение.
При облачной модели решения значительная часть этих работ переносится на сторону поставщика сервиса. Ядро платформы оказывается уже развернутым и обслуживается разработчиком сервиса, а заказчик получает возможность сосредоточиться на самом важном — своих сценариях доступа: определении, какие ресурсы необходимо защищать, кому к ним разрешить доступ, какие факторы аутентификации использовать, при каких условиях проводить дополнительные проверки.
Именно поэтому облачные решения в области Identity Security вызывают интерес не только как способ снижения стоимости владения, но и (что более существенно) сокращения дистанции между возникновением задачи и ее решением. Если компании, например, необходимо организовать MFA доступ к VPN и нескольким критичным приложениям, ей необязательно начинать с проекта создания всей будущей IAM-архитектуры. Защиту можно выстраивать последовательно: сначала нивелировать наиболее очевидные риски, затем добавить SSO, более сложные сценарии аутентификации, оценку контекста и состояния устройств доступа, контроль сессий. Компания приобретает не инфраструктуру как необходимое условие получения безопасности, а непосредственно возможность управлять доступом. Такой подход принципиально снижает порог входа в технологию.
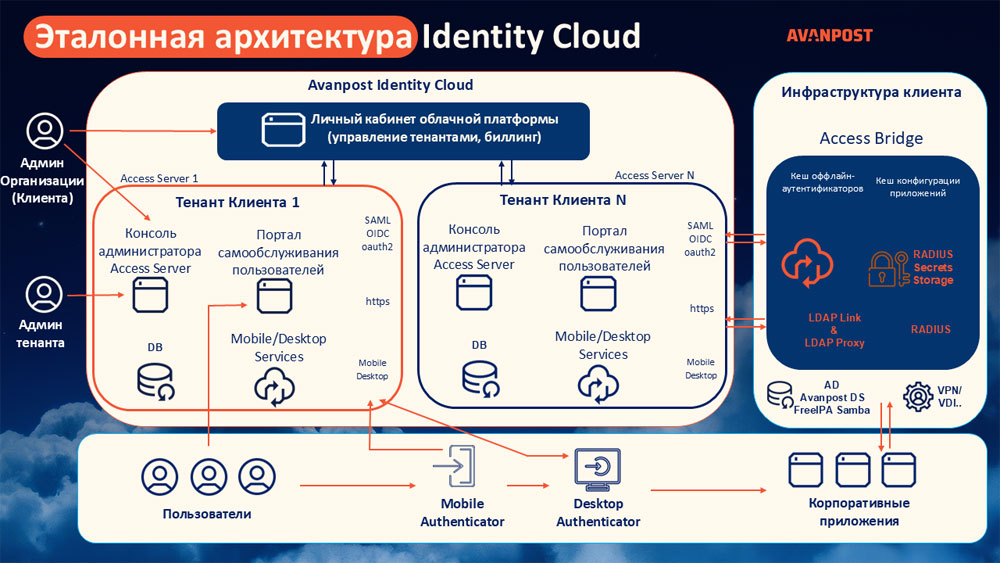
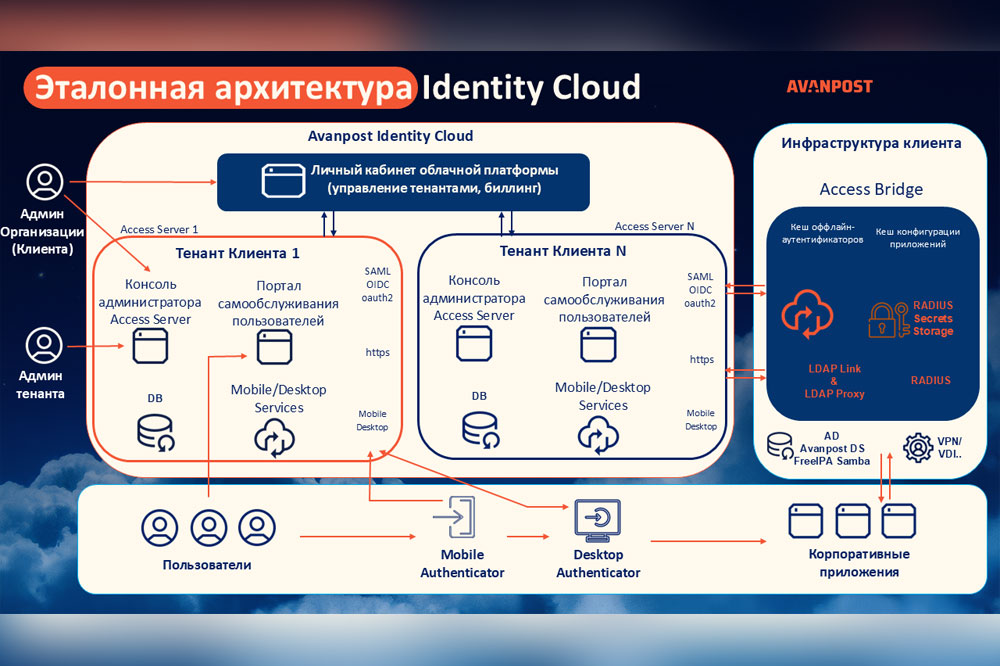
В облачном сервисе Avanpost Identity Cloud, который российская компания Avanpost вывела после открытого тестирования в коммерческую эксплуатацию в октябре 2026 г., ядро платформы уже развернуто и обслуживается вендором. На стороне заказчика остаются подключение к платформе своих ресурсов и установка локального компонента Access Bridge в сценариях, когда требуется интеграция с локальным LDAP каталогом, RADIUS или Legacy-приложениями). Это дает заказчику возможность сосредоточиться на содержательных задачах: доступ к каким ресурсам защищать, кому его разрешить, какими факторами подтверждать.
Главным оппонентом облачной аутентификации чаще всего выступает корпоративная служба ИБ: по мнению ее специалистов, отдать управление доступом внешнему сервису означаеет вынести наружу каталоги, учетные записи и другие чувствительные данные. Архитектура Avanpost Identity Cloud построена так, чтобы снять это возражение. Сервис создан на технологиях платформы Avanpost FAM с учетом опыта более 200 enterprise-проектов, проведенных разработчиком. Продукт включен в реестр российского ПО, от ФСТЭК получено разрешение на проведение сертификационных испытаний.
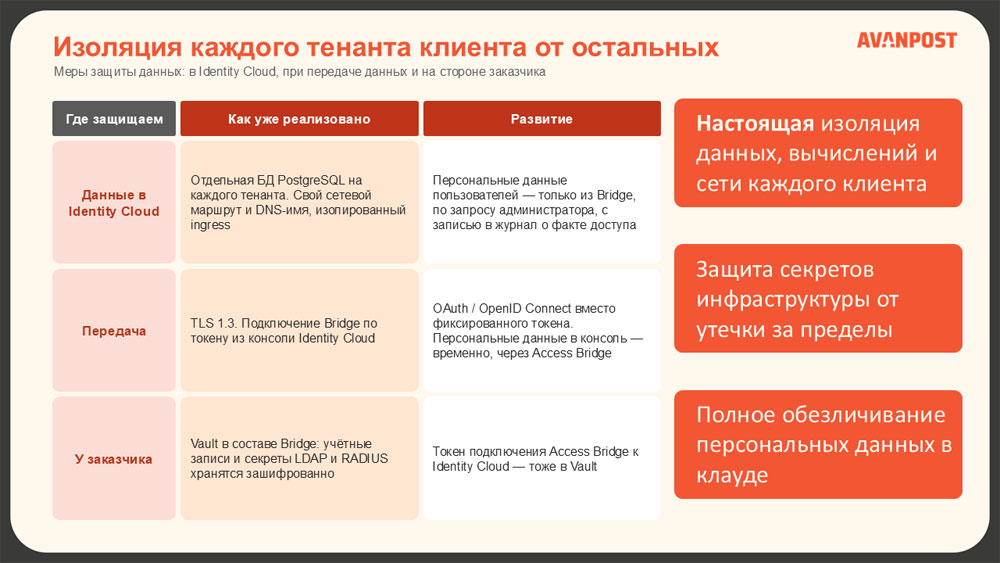
Изолированный тенант каждому клиенту вместо общего «котла». Как отмечают в Avanpost, провайдеры SaaS часто размещают данные клиентов в одной базе и разделяют их лишь логически. В этом случае компрометация общих ключей, технологических учетных записей или портала техподдержки угрожает сразу многим клиентам (что уже случалось у крупных зарубежных облачных IAM-провайдеров). В Avanpost Identity Cloud каждый клиент получает собственный тенант: изолированы данные, вычисления и сеть, у тенанта свои сервер доступа, база данных, консоль администратора, портал самообслуживания, набор ключей и удостоверяющий центр. Сам сервис размещен сразу в трех ЦОДах, поэтому отказ одной площадки не останавливает его работу. Для клиентов это означает, что инцидент у одного из них не затрагивает других.
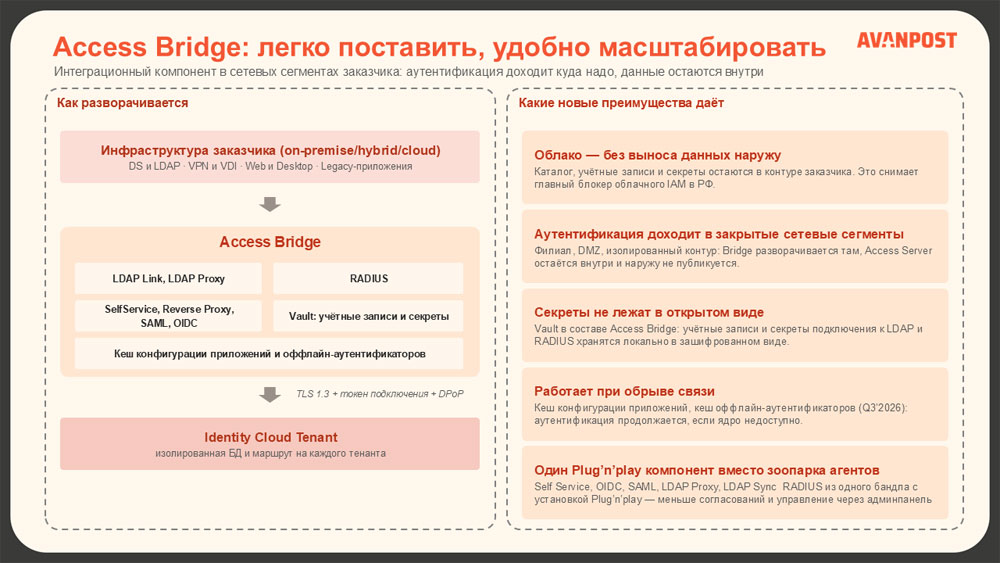
Access Bridge: секреты остаются дома. Облачные сервисы аутентификации обычно вынуждают заказчиков устанавливать у себя зоопарк разнородных компонентов: RADIUS-адаптеры, LDAP-синхронизаторы, прокси-серверы. Архитектурный компонент Access Bridge, который разворачивается внутри инфраструктуры заказчика рядом с защищаемыми ресурсами, заменяет их единым дистрибутивом: нужные функции включаются из облачной консоли. Он работает как RADIUS-сервер для VPN-шлюзов, VDI и сетевого оборудования, как посредник для каталогов Active Directory, Avanpost DS и OpenLDAP, а во встроенном хранилище держит в зашифрованном виде секреты (например, ключи RADIUS), которые не передаются в облако. С облаком Access Bridge связывается по защищенному каналу (TLS), поэтому каталог не нужно публиковать в интернете и открывать входящие порты. Пользователи подтягиваются из корпоративного каталога автоматически. Access Bridge устанавливается одной командой: сам скачивается, настраивается и привязывается к тенанту одноразовым токеном, после чего администратор видит в консоли «зеленый сигнал». Компонент нетребователен к ресурсам (4 CPU, 4 Гбайт RAM, 30 Гбайт диска), работает на ОС Astra Linux, «Альт», РЕД ОС и распространенных зарубежных версиях Linux, его можно развернуть в любом количестве экземпляров на разных площадках. Следующим этапом Разработчик планирует провести обезличивание персональных данных, чтобы облако их вообще не хранило.
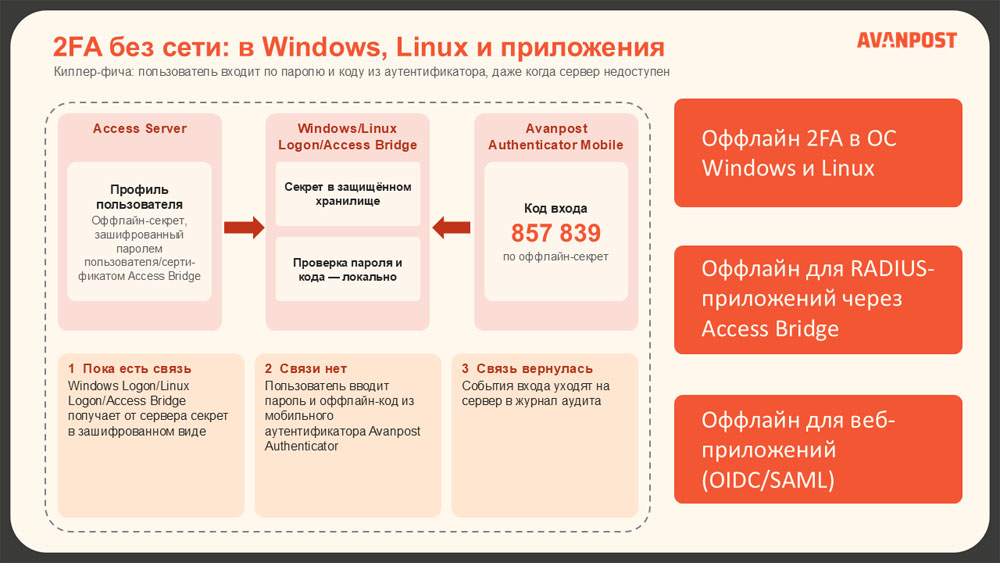
Отказоустойчивость без отката к паролю. При потере связи с облаком многие решения облачной аутентификации переходят в режим bypass MFA: пускают пользователей только по паролю, что уязвимо для хакерских атак. Avanpost Identity Cloud сохраняет двухфакторную проверку и в режиме офлайн: Access Bridge хранит зашифрованные секреты офлайн-аутентификаторов и сам проверяет одноразовые коды, которые генерирует корпоративное мобильное приложение. Сейчас так защищены вход по RADIUS (например, VPN) и вход в Windows и Linux: для него офлайн-секрет заранее синхронизируется с рабочей станцией, так что сотрудник может получить доступ, даже находясь в самолете. Офлайн-секрет отделен от основного и автоматически ротируется, а события после восстановления связи попадают в журнал. В результате технические сбои на линиях связи не вынуждают снижать требования к проверкам, что соответствует принципам концепции Zero Trust.
Четыре ступени зрелости. Avanpost Identity Cloud предусматривает несколько тарифов для подключения к сервису. Каждый тариф сохраняет функции предыдущего. Start это тариф базовой гигиены: второй фактор для VPN, почты, CRM и веб-приложений и единый вход для веб-приложений; Например защита VPN приложения занимает всего 15 минут силами одного ИТ-специалиста. Тариф Expert добавляет риск-ориентированную аутентификацию: проверка зависит от IP-адреса, группы и сценария входа, для подрядчиков и администраторов можно ужесточить правила; появляются аварийный вход и ролевая модель администрирования. Тариф E-Passport дает сквозной SSO от рабочей станции до десктопных, унаследованных и веб-приложений и защиту сессий. Тариф Zero Trust (находится в разработке) рассчитан на компании с большим числом удаленных сотрудников и подрядчиков работающих с личных устройств: проверяется наличие антивируса, root-доступ, версия ОС, шифрование диска и др. для формирования профиля доверия; разрешение, упрощение или блокировка аутентификации в зависимости от уровня доверия к устройству; сотрудник может сам пометить утраченный ноутбук как скомпрометированный, и вход с него будет заблокирован. По оценке Avanpost, этот тариф закрывает все 96 мер требований ФСТЭК, вступивших в силу 1 марта 2026 г., которые компания относит к защите доступа. Тариф, как подчеркивают в Avanpost, выбирают не по размеру компании, а по ее готовности принимать риски. Переход между ступенями зрелости выполняется сменой подписки, без миграции пользователей. Функции всех тарифов доступны и в локальной (on-premise) версии.
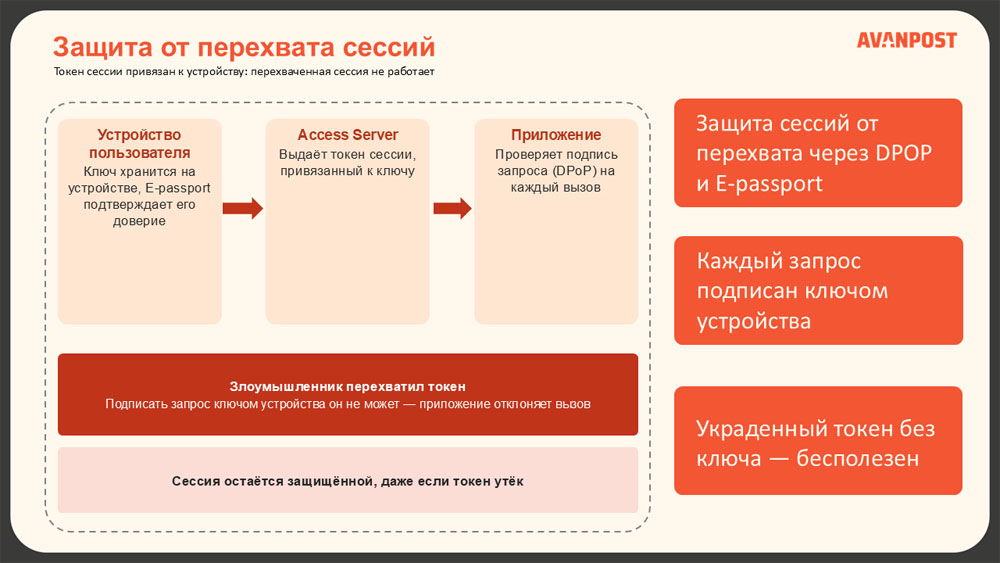
Защита сессии, а не только пароля. В Avanpost отмечают, что к атакам через компрометацию учетных записей за последнюю пару лет добавился перехват сессий, против которого обычная MFA бессильна: злоумышленник крадет уже выданный токен. В тарифе E-Passport ключевая пара генерируется и неизвлекаемо хранится в аппаратном хранилище устройства (TPM, Secure Enclave, Keystore), удостоверяющий центр тенанта выпускает на нее сертификат, и этим ключом подписывается каждый запрос к системе аутентификации. Дополнительно применяется расширение протокола OAuth DPoP, привязывающее токен к ключу устройства. Неподписанный запрос отклоняется, поэтому украденный токен бесполезен (по словам вендора, этот результат подтвержден пентестом). Приложение Authenticator Desktop объединяет вход в ОС и единый вход (SSO): сессия прозрачно передается от рабочей станции к десктопным и веб-приложениям и при необходимости принудительно завершается.
Факторы и интеграции. Для подтверждения входа доступны push-уведомления, QR-коды и одноразовые коды в приложении Avanpost Authenticator, аппаратные токены, коды по почте, ключи FIDO2/WebAuthn, смарт-карты и электронная подпись. Облачная платформа поддерживает OpenID Connect, OAuth, SAML, RADIUS, LDAP и Kerberos, а приложения без поддержки этих протоколов защищаются через Reverse Proxy. Есть готовые сценарии для продуктов «1С», «Битрикс24», DirectumRX, Jira, VPN-шлюзов Cisco, Fortinet, Check Point, UserGate, «С-Терра». По данным вендора, подключить второй фактор к одному приложению можно примерно за 15 минут, а переход с зарубежных решений упрощается благодаря тому, что они работают по тем же стандартным протоколам.
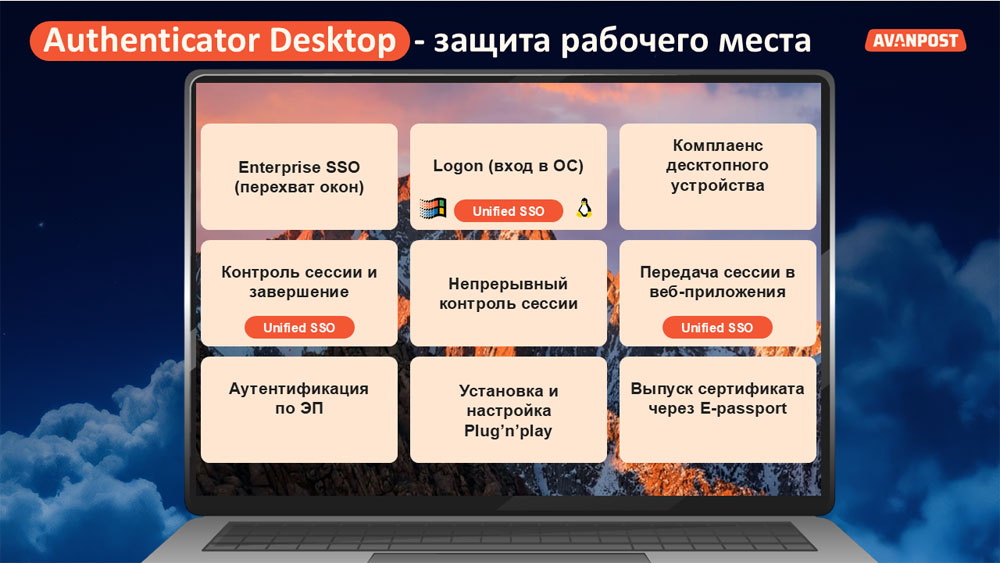
Самообслуживание вместо заявок в службу ИТ. Мобильное приложение Avanpost Authenticator служит личным кабинетом сотрудника: в нем подключаются факторы аутентификации, меняется пароль, берутся офлайн-коды. Authenticator Desktop устанавливается и настраивается практически сам, пользователю достаточно согласиться на установку. Это позволяет обслуживать сервис одному-двум администраторам.
Экономика подписки. Сервис не требует капитальных затрат: оплата взимается за фактических пользователей, от 168 руб. в месяц; годовая оплата на 17% дешевле помесячной. Для компании из 100 человек годовая подписка, по расчетам вендора, составит 182,7 тыс. руб. на тарифе Start, 210 тыс. на тарифе Expert и 252 тыс. на тарифе E-Passport. Трехлетняя стоимость владения для 500 пользователей, по оценкам компании Avanpost, составляет 12,3 млн руб. (против 35,1 млн руб. при построении IAM на open-source Keycloak, где основные расходы приходятся на зарплату штатных инженеров). Сервис доступен как напрямую от самой компании Avanpost, так и через ее партнеров: сервис-провайдеры разворачивают платформу у себя и полностью управляют своей клиентской базой, реселлеры продают подписку своим клиентам. Первым сервис-провайдером платформы Avanpost Identity Cloud стала компания CURATOR, предлагающая продукт под брендом CURATOR.IDENTITY нескольким тысячам своих клиентов.
Итог. Сервис Avanpost Identity Cloud предлагает решение, которого раньше рынку не хватало: управление аутентификацией выносится в облако, а каталоги и секреты остаются внутри корпоративного периметра. Изолированные тенанты, Access Bridge, офлайн-MFA без bypass и ступенчатые тарифы позволяют за дни нивелировать самые очевидные риски (например MFA для VPN), а затем без смены продукта двигаться к защите сессий и Zero Trust.