





В 2025 году 82 % обнаружений в телеметрии CrowdStrike не содержали вредоносного кода, следует из ежегодного отчёта компании об угрозах. В эту долю компания относит атаки с использованием действующих учётных данных, через доверенные механизмы входа и одобренные облачные интеграции. Объединяет их то, что злоумышленник не приносит свои вредоносные программы, поэтому защите, ориентированной исключительно на сигнатурный анализ, просто нечего детектировать. Атаки на узлах, где злоумышленник обходится штатными средствами администрирования, называют living off the land (LotL). Это лишь часть указанной доли, но та, которую должен видеть EDR, то есть система обнаружения и реагирования на конечных точках. На Windows такие средства прежде всего встроенные PowerShell и WMI (Windows Management Instrumentation, механизм управления системой, в том числе удалённого) и привычная администраторам утилита PsExec из набора Sysinternals (которую, в отличие от PowerShell, необходимо предварительно загрузить в систему). Именно использование LotL-техник позволяет атаковать быстро. По данным того же отчёта, у киберпреступных группировок время от начальной компрометации до горизонтального перемещения на другой узел в среднем составляет 29 минут, а самый быстрый переход, который зафиксировала компания, занял 27 секунд. И это как раз та аномальная активность легитимных процессов, которую обязан выявлять современный EDR с помощью поведенческого анализа, а не просто поиска вредоносного кода.
На такие атаки организации часто реагируют двумя мерами: полным запретом утилит вроде PsExec на рабочих станциях или созданием алертов на подозрительные параметры командной строки, например на -enc, с которым PowerShell принимает закодированные команды. Ни одна из этих мер сама по себе проблему не решает. Сигнатурные алерты на -enc легко обходятся обфускацией внутри самого скрипта. А с запретом инструментов ситуация сложнее: да, администраторам PowerShell, WMI и PsExec часто нужны для ежедневной работы, и непродуманный запрет действительно бьёт по ним. Однако в зрелых инфраструктурах легитимное администрирование уже переведено на современные инструменты (WinRM, SSH), и запрет того же PsExec бьёт как раз по атакующему, который загружает его в систему.
Цена запрета и цена шума
PowerShell, WMI и PsExec держат на себе повседневную работу ИТ-отдела. На PowerShell написаны сценарии систем управления конфигурацией, через WMI мониторинг опрашивает состояние серверов, а PsExec выручает, когда агент управления на удалённой машине не отвечает. Запрет останавливает скрипты развёртывания и плановые задачи, и первым за него платит ИТ. Ограничить утилиты там, где они не нужны, разумно: у бухгалтера нет легитимного повода запускать PowerShell. Однако атакующего, действующего под скомпрометированной учётной записью администратора, такая гигиена не останавливает, потому что для системы он и есть администратор.
Учётные записи стали для атакующих главным вектором первоначального доступа, хотя отраслевые отчёты считают это по-разному. Например, в отчёте Sophos Active Adversary 2026 разобран 661 инцидент, который команды реагирования и круглосуточного мониторинга компании расследовали с ноября 2024 по октябрь 2025 года, и коренной причиной 67 % из них названы атаки на учётные записи. Индекс угроз IBM
Алерт на ключ -enc переносит основную операционную нагрузку на центр мониторинга (SOC). Закодированные команды используют как легитимные скрипты администраторов, так и системы управления, а у самого ключа несколько допустимых написаний, так что правило, настроенное только на одно из них, одновременно генерирует ложные срабатывания и пропускает реальные атаки. Опросы не детализируют, какие правила создают нагрузку на SOC, зато показывают её масштаб. В опросе 2 000 специалистов по информационной безопасности, который Sapio Research провела для Vectra AI в 2024 году, респонденты оценили поток в среднем в 3 832 алерта в день; по их словам, разобрать они успевают 38 %, а реальными атаками считают 16 %. В опросе 1 000 сотрудников SOC, проведённом Morning Consult по заказу IBM в 2023 году, сами сотрудники оценили долю рабочего дня, которая уходит на проверку инцидентов, не оказавшихся угрозой, в среднем в 32 %. Аналитики привыкают игнорировать срабатывания правил, которые постоянно «шумят» на легитимную работу администраторов, и в день реальной атаки сигнал от такого правила, скорее всего, потеряется в общем шуме и останется нерассмотренным.
Журнал видит, правило молчит
Средства защиты видят больше, чем сообщают. Picus Labs в отчёте Blue Report 2026 проанализировала результаты более 338 млн симуляций атак, которые клиенты компании запускали в своих средах с января по июнь 2026 года. В журналах событий фиксируется 58 % симулированных атак, годом раньше фиксировалось 54 %. Алерт вызывают 14 %, и за год эта доля не сдвинулась (рис. 1). Цифры относятся ко всем симуляциям клиентов Picus, не только к атакам с использованием штатных утилит, и причины, по которым алерта нет, отчёт не разбирает.
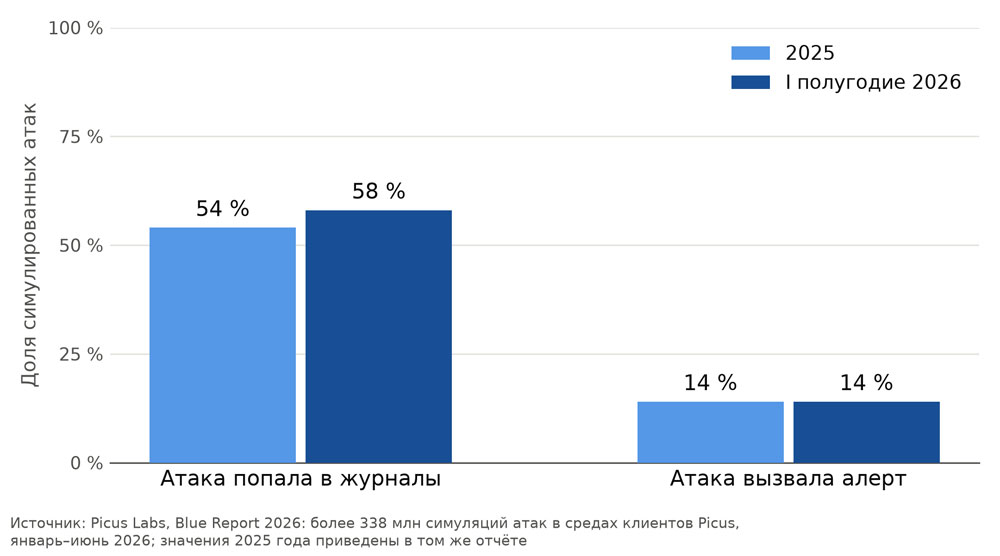
Данные получены на симуляциях атак в средах клиентов Picus в январе—июне 2026 года, значения 2025 года приведены в том же отчёте.
Руководителю информационной безопасности эти цифры подсказывают, куда вложить следующий бюджет. Если в журналы уже попадает больше половины атак, выгоднее правила, которые связывают события между собой, чем ещё один датчик: данные для обнаружения могут быть уже собраны и лежать без дела, хотя не всегда в том виде, который нужен правилам.
При атаках с использованием штатных утилит причина слепых зон кроется в логике сигнатурных правил: правило проверяет условие, которое администратор и атакующий выполняют одинаково. Вопросы «запущен ли PowerShell» и «пришла ли команда по WMI» получают одно и то же «да» в обоих случаях, поэтому правило либо не срабатывает (пропуская атаку), либо генерирует ложные срабатывания (шум). Отличить легитимную активность от вредоносной помогают вопросы о контексте: под какой учётной записью запущен процесс и каково её обычное поведение, какой процесс его породил, когда и с какого узла пришла команда, куда ушло сетевое соединение сразу после запуска.
Процесс, который породил данный процесс, называют родительским, и он даёт больше контекста о легитимности запуска, чем сама исполняемая команда. PowerShell, запущенный из консоли управления администратора, обычно означает плановую работу, тот же PowerShell, запущенный почтовым клиентом или текстовым редактором, является аномалией, требующей немедленного расследования. Если по WMI удалённо запускают процесс, на целевом узле его порождает служба WmiPrvSE.exe, а PsExec создаёт там временную службу PSEXESVC. Администратор оставляет те же следы, поэтому решает сочетание признаков: с какого узла пришла команда, под какой учётной записью и в какое время. Служба PSEXESVC на сервере, куда администраторы заходят раз в квартал, при попытке запуска с рабочей станции бухгалтерии выглядит крайне подозрительно, в отличие от той же службы во время планового обновления.
Время суток собрать проще, чем остальные признаки, но простое сигнатурное правило на запуск инструмента этот параметр не учитывает. Самые заметные шаги атакующие переносят на нерабочие часы: в случаях, которые разобрала Sophos, на них пришлись 88 % запусков шифровальщика и 79 % действий по выводу данных. Для учётной записи, которая годами работает днём, ночная активность уже даёт повод для проверки, если система знает её обычный график (базовый профиль).
Ещё одно ограничение связано с изолированностью узлов. EDR собирает на каждом компьютере подробную картину, включая родительский процесс и сетевые соединения, но атака LotL растянута между узлами, учётной записью и сетью: действие под учётной записью на рабочей станции, запрос к серверу и соединение наружу оставляют следы в разных местах. Каждое событие на своём узле выглядит штатным, подозрительной оказывается их последовательность. Её выявляет корреляция в SIEM, то есть в системе сбора и анализа событий, которая сводит вместе данные EDR, журналы аутентификации и сетевые соединения. Слепая зона возникает там, где решение принимается на основе событий только одного узла, а закрывает её корреляция данных с различных источников.
Случай: WMI в финансовой организации
Когда мы расследовали инцидент в организации финансового сектора, атакующий перемещался между узлами через WMI. EDR промолчал: у задействованного исполняемого файла была цифровая подпись Microsoft, а сама команда ничем не отличалась от административной. Для правил, настроенных на поиск признаков вредоносности, такой запуск неотличим от работы администраторов. Сработало правило корреляции в SIEM, обогащённое данными UEBA (аналитики поведения): его настроили на отклонение от базового профиля учётной записи. Базовым профилем называют описание обычного поведения учётной записи: в какие часы она работает, из каких подсетей входит, к каким системам обращается.
Профиль этой учётной записи администратора был чётким: работа в дневные часы, вход из определённой внутренней подсети и обращение только к серверам управления. С этой учётной записи ушёл WMI-запрос к серверу баз данных, который в профиль не укладывался. Спустя минуту тот же узел открыл зашифрованное соединение с внешним IP-адресом (рис. 2). Системы не блокировали WMI автоматически, но атакующего вычислили по расхождению между его действиями и профилем учётной записи.
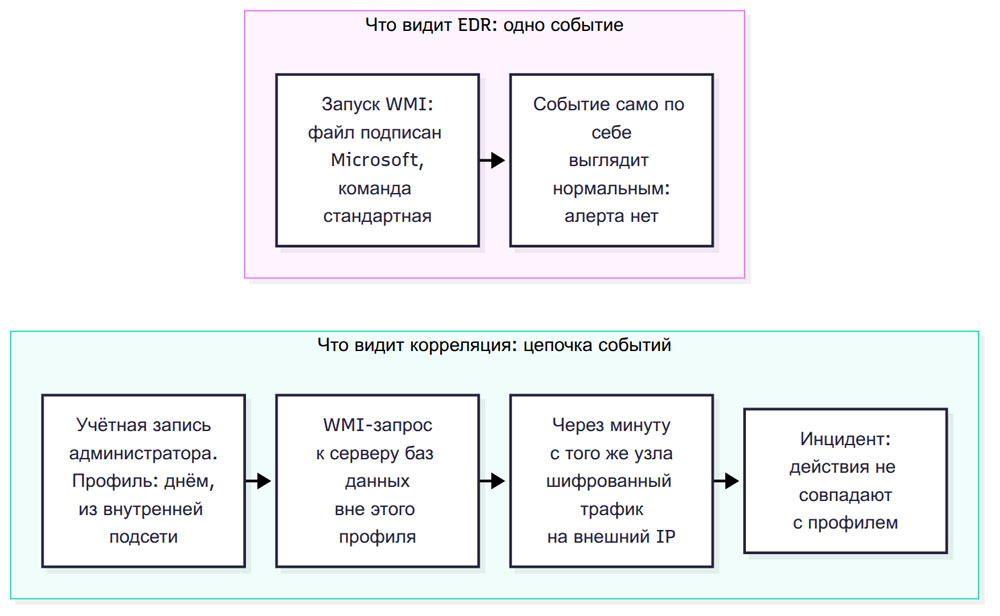
Ни запрос WMI к серверу баз данных, ни исходящее зашифрованное соединение по отдельности инцидентом не выглядят: и то и другое встречается в журналах любой организации каждый день. Отклонение от профиля выделило запрос, а соединение с внешним адресом с того же узла через минуту сделало картину однозначной. Правило на сам факт WMI-запроса в этой ситуации промолчало бы, как промолчал EDR, или утонуло бы в алертах на работу тех же администраторов.
Запрет WMI в этой сети тоже ничего бы не решил. Администраторы потеряли бы инструмент, через который опрашивают серверы, а атакующий с правами администратора продолжил бы через PowerShell или PsExec, которые обычно есть в такой сети. Ставка на запрет конкретного инструмента проигрывает дважды: она создаёт операционный шум для ИТ-отдела и формирует ложное чувство защищённости. Один случай статистикой не служит, но механизм в нём типовой для атак под учётной записью администратора.
Что делать руководителю информационной безопасности
Работа с атаками LotL начинается с формирования профилей привилегированных и сервисных учётных записей. Профиль включает часы активности, доверенные подсети и рабочие станции, с которых осуществляется вход, а также перечень целевых систем, к которым разрешено обращение. Профиль собирают вместе служба безопасности и ИТ-отдел. Администраторы знают свои окна обслуживания, графики ночных обновлений и служебные записи, которые работают круглосуточно. Без внесения этих легитимных исключений в базовый профиль система начнёт генерировать ложные срабатывания на плановую работу.
У профиля несколько атрибутов, и они анализируются в совокупности. Время и подсеть отсекают грубые отклонения. Атакующего, который днём действует с захваченной рабочей станции администратора, выдадут нехарактерные для этой записи целевые системы, даже если вход осуществлён с привычного узла. Анализ родительского процесса дополняет этот профиль в реальном времени, не требуя накопления долгосрочной истории поведенческих аномалий.
Правила корреляции стоит строить на цепочках событий в окне нескольких минут: учётная запись, процесс и его родитель, соединение, инициированное после запуска. Если киберпреступной группировке на переход к соседнему узлу в среднем хватает 29 минут, цепочку нужно собирать автоматически в режиме реального времени. Аналитикам SOC нужны сценарии разбора таких цепочек, и команде необходимо заранее отработать их на смоделированных атаках. Ограничение использования утилит там, где они не нужны, остаётся гигиеной, сокращающей общий шум, но само по себе методом обнаружения атак не является.
Разрыв между фактом регистрации события в журнале и генерацией алерта стоит измерить в собственной инфраструктуре, прогнав смоделированные атаки на штатных утилитах. Такое измерение показывает, где проходит слепая зона конкретной организации и какие правила корреляции позволяют устранить её в первую очередь.
Утилиту у атакующего не отнять: в его распоряжении те же PowerShell и WMI, что у администратора. Отнять можно незаметность. Этого добиваются контекстные правила, которые анализируют не сам факт запуска инструмента, а то, кто, когда и откуда его инициировал, и какие действия последовали далее.