




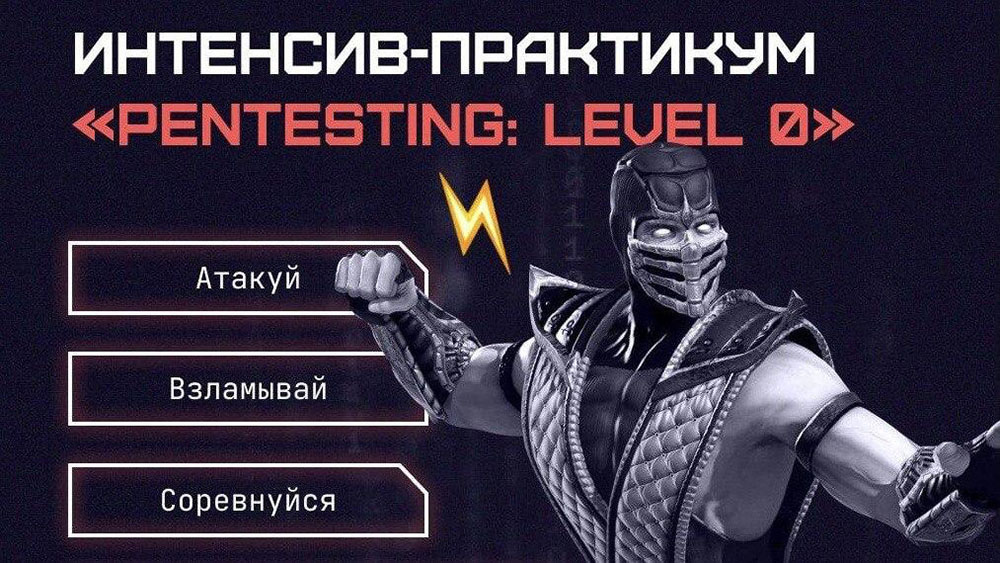
В ноябре 2020 г. Международная высшая школа IT и кибербезопасности запускает интенсивный курс «Pentesting: Level 0» для желающих разобраться с основами тестирования на проникновение. В течение трех дней слушатели будут играть на атакующей стороне под руководством опытного профессионала, который реализовал в этой области более 200 проектов.
Востребованность специалистов по оценке практической защищенности информационных систем постоянно растет в условиях, когда утечки конфиденциальных данных и вызванные взломщиками отказы могут полностью парализовать работу компании. Привлечение внешних подрядчиков для проведения экспертных тестов на проникновение (от англ. pentest или penetration test) давно стало нормой в корпоративном мире.
Кто такие пентестеры?
Специалисты по тестам на проникновение имитируют реальные атаки злоумышленников на ИТ-инфраструктуру заказчика и действия внутренних инсайдеров, но без необратимых последствий. В ход идут все хакерские методики: эксплуатация уязвимостей, использование специального оборудования и ПО для взлома, фишинговые рассылки и социальная инженерия. Сотрудники компании обычно не знают о проводящейся проверке, поэтому такая работа не менее увлекательна, чем настоящий взлом: при этом она законна и хорошо оплачивается. В России начинающий пентестер получает от 80 000 рублей, а оклады опытных профессионалов начинаются от 250 000 рублей в месяц.
Как работают пентестеры?
Для имитации действий злоумышленников используются определенные сценарии (модели знаний), а работы состоят из нескольких этапов в соответствии с требованиями и рекомендациями международных руководств и стандартов: PCI DSS (Payment Card Industry Data Security Standard), Open Source Security Testing Methodology Manual (OSSTMM) или OWASP Testing Guide. Каждый тест разбивается на стадии, притом сначала проводится сетевая разведка, а уже потом идентификация уязвимостей.
Их эксплуатация и возможные последствия для ИТ-инфраструктуры оговариваются с компанией-заказчиком заранее. Работы не должны приводить к порче данных или серьезным сбоям в целевых системах, поэтому в случае высокого риска они немедленно приостанавливаются до получения от заказчика формального разрешения продолжить. После каждого теста проводится зачистка, когда заказчику передают инструкции по устранению последствий стороннего вмешательства в информационные системы.
Что получает заказчик?
Итогом пентеста становится развернутый аналитический отчет с конкретными рекомендациями по закрытию уязвимостей и уменьшению рисков информационной безопасности, разработанный с учетом тенденций отрасли и актуальных угроз.
Где можно научиться пентесту?
Чтобы стать профессионалом в области тестов на проникновение, придется потратить немало времени сил и денег. Курсы по обучению этой профессии стоят достаточно дорого, поэтому если вы только пытаетесь определить направление карьеры в области информационной безопасности, лучше пройти интенсив от HackerU. Для начала учебы слушателям не потребуются глубокие познания в области взлома: курс рассчитан на начинающих специалистов в сфере ИБ, системных администраторов, разработчиков ПО и грамотных пользователей.
За 15 часов слушатели получат практический опыт проведения анализа и тестирования защищенности программ, операционных систем и веб-приложений, а также опыт имитации атак на корпоративные инфраструктуры. Этот интенсив рассматривается авторами, как предварительный этап полного курса «Специалист по тестированию на проникновение». Даже если слушатели не собираются связывать дальнейшую карьеру с этим направлением, знание приемов нападения будет полезным для специалистов из любой смежной области, включая программистов и сисадминов.
Как проходит интенсив HackerU?
Занятия проводит Егор Богомолов, Head of Security at HackerU Russia и эксперт по вопросам защиты мобильных и веб-приложений, защищенности корпоративных сетей и анализа кода. Он провел более двухсот успешных проектов для таких компаний, как «Информзащита», «BI.Zone» и «Валарм», побеждал во множестве CTF-турниров, а также участвует в программах BugBounty от Yandex и HackerOne.
Обучение проходит в онлайн-режиме на русском языке, а чтобы принять в нем участие, нужен только компьютер и широкополосный доступ в интернет.
Получить более подробную информацию
и записаться на интенсив «Pentesting: Level 0»