



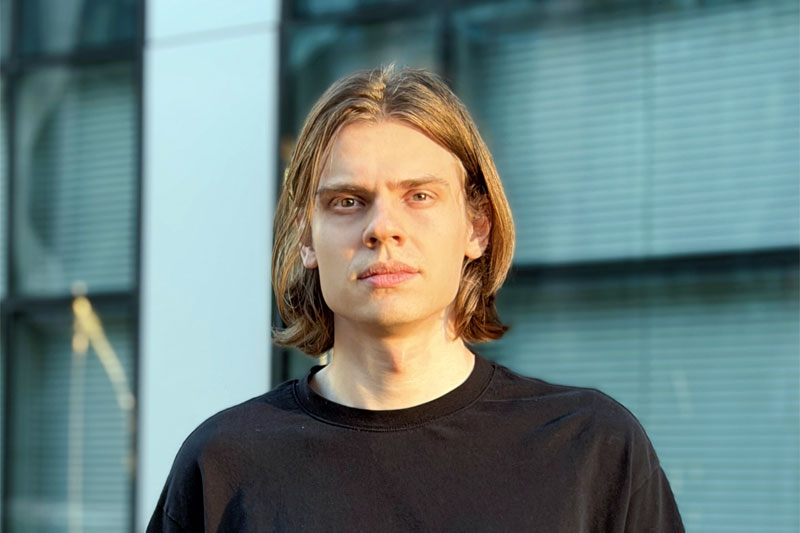

Инженер, создавший с нуля интерфейс мюнхенской платформы безопасности CyberDesk, объясняет, как через цепочки групп и ролей сотрудники и программы дотягиваются до файлов, доступ к которым им никто не выдавал.
В июльском обзоре Hype Cycle for Digital Identity 2026 аналитики Gartner назвали три силы, меняющие цифровую идентификацию: ИИ-агентов, прозрачность доступа и атаки на учётные записи. За этим стоит перемена, которую легко недооценить: основная часть «пользователей» корпоративных систем теперь не люди, а программы. По подсчётам Palo Alto Networks, на одного сотрудника их приходится 109 — годом ранее было 82. Причём ИИ-агенты сами решают, какие файлы, письма и таблицы открывать. У 40% агентов, по тем же подсчётам, доступ к корпоративной информации уже есть, а отозвать его при необходимости умеет лишь около трети организаций. Поэтому компаниям мало знать, кому выданы права: нужно видеть, к каким данным они на самом деле ведут.
Проследить пути и людей, и машин позволяет граф доступа — его для платформы безопасности данных CyberDesk построил Юрий Полянцев, старший инженер-программист компании (Senior Software Engineer). Интерактивная схема показывает, через какие группы, роли и права люди, сервисные учётные записи, токены и ИИ-агенты добираются до данных, а весь интерфейс продукта вокруг неё он тоже сделал с нуля. По оценке компании, граф сыграл важную роль в выходе платформы в финале европейского ECSO CISO Choice Award в мае 2025 года. В августе того же года продукт занял первое место в Best of Technology Awards, по версии WirtschaftsWoche. В 2025 году Юрий Полянцев также вошел в состав жюри международной премии Globee Awards for Technology. Граф, по его словам, понадобился потому, что классические системы управления доступом хорошо знают учётные записи и роли, а до уровня данных часто не доходят.
Кому выдан доступ и кто дотянется до файла?
На вопрос, кому выдан доступ, отвечают те самые классические системы: в них видно, какой учётной записи какие группы и роли назначены. Кто дотянется до конкретного файла, по ним понять трудно, и Юрий Полянцев объясняет почему: «Права обычно выдают группам и ролям, а до файла они доходят по цепочке. Группы вложены друг в друга, папки наследуют разрешения от родительских. Сотрудника добавили в группу проекта, она входит в более широкую, у той есть доступ к закрытой папке. Напрямую эту папку ему никто не выдавал, а открыть её он может, и по списку прав вы этого не увидите. С машинами то же самое: сервисная учётка интеграции получает всё, что открыто её группам, а ИИ-агент часто работает с правами того, кто его запустил».
Со временем таких цепочек становится только больше: учётная запись проекта переживает сам проект, сотрудник переходит в другой отдел, а старые права остаются за ним, технический пользователь получает широкие полномочия, чтобы интеграция работала без сбоев, подрядчик сохраняет вход после окончания работ. «Вот и выходит, что прав почти у всех, от сотрудников до сервисных учёток, больше, чем нужно для работы», — говорит инженер. Как показало июньское исследование «Информзащиты», украденные учётные данные используются более чем в 80% кибератак, а радиус поражения одного пароля, по формулировке авторов, определяется объёмом прав, которые к нему прикреплены. Иначе говоря, укравший пароль дотянется туда же, куда и его владелец.
О том, что классические системы отвечают только на первый вопрос, инженер судит не со стороны: системы входа и выдачи прав он строил сам. В сингапурской финтех-группе UnaFinancial он сделал единую систему входа для трёх продуктов, после чего дублирующегося кода, по данным группы, стало примерно на 70% меньше. В CyberDesk этот опыт пригодился: он собрал вход через корпоративные системы идентификации (SSO), многофакторную аутентификацию (MFA) и гранулярную авторизацию, где права задаются с точностью до отдельных операций. На второй вопрос в платформе отвечает граф, и его архитектуру и реализацию тоже выбирал он. Граф появился в декабре 2023 года, через два месяца после прихода инженера в компанию, и, по данным CyberDesk, у пилотных клиентов снизил число инцидентов несанкционированного доступа примерно на 20%. Для сравнения: в обзоре российского рынка систем управления доступом, опубликованном на itWeek в мае 2026 года, эксперты называли графовую модель основой следующего поколения таких решений. Такое решение Юрия Полянцева платформа кибербезопасности использует уже почти три года.
Карта, которую можно прочитать
Главное требование к графу Юрий Полянцев формулирует так: «Карту доступа должен уметь прочитать человек, а не только машина. Если такой карты нет, лишний доступ заранее не уберёшь, а после инцидента долго выясняешь, какие данные вообще затронуты». Обе задачи, профилактика и расследование, определили устройство интерфейса. Для первой на карте показаны фактические права каждого пользователя и сервиса с учётом наследования, частота их использования, владельцы ресурсов и неактивные учётные записи. Для второй предусмотрен переход по всей цепочке: от скомпрометированного сотрудника или токена до файлов, доступных через них.
Опыт создания интерфейсов для поиска рисков в данных у инженера сложился ещё в UnaFinancial. Там он перевёл CRM группы с Vue на React и разработал инструменты для риск-аналитиков, включая поиск дублирующихся заявок и метрики отказов. По данным группы, после этого число мошеннических заявок сократилось примерно на 25%, а точность одобрения займов выросла примерно на 15%.
Защите токенов и секретов, которые на карте отображаются наравне с людьми, посвящена также работа Полянцева за пределами CyberDesk. По запросу мейнтейнеров React Router, широко используемой библиотеки маршрутизации для React-приложений, он подготовил для её официальной документации раздел о паттерне Backend for Frontend, где описано, как хранить их вне браузера. Такая архитектура служит той же цели, что и карта доступа: путей к данным должно быть меньше.
В сентябре 2025 года Юрия Полянцева вошёл в Совет ассоциации ИТ-экспертов AITEX (аудиторы оценили в том числе его интерактивный граф доступа и систему входа с SSO и MFA), где теперь участвует в развитии сообщества вместе с инженерами Google, Snap и Oracle.
Проверка практикой
Принцип читаемой карты хорошо виден на примере мюнхенского сервиса бронирования жилья для отдыха Holidu, где работают 600 человек. Компания быстро росла, учётных записей в её облачной инфраструктуре становилось всё больше, а права пользователей оказывались избыточными — та самая ситуация, о которой говорит Юрий Полянцев. При этом, по его словам, подключение платформы потребовало менее получаса и минимального участия инженеров. Граф позволил связать учётные записи с доступными им ресурсами и проследить цепочки разрешений.
«Платформа, которая показывает чужие права доступа, сама должна строго контролировать свои, — отмечает эксперт, — и крупные корпоративные заказчики, как правило, ставят это условием. Они требуют, чтобы сотрудники входили в неё через собственную корпоративную систему идентификации, а права внутри проверялись до отдельных операций».
Такую систему входа Юрий Полянцев собрал к марту 2024 года, ещё до публичного запуска платформы летом того же года. По данным CyberDesk, именно это решение помогло заключить соглашения с крупной страховой группой и инжиниринговым концерном, что дало заметный рост выручки в 2024 году.
А в июле 2025 года CyberDesk привлекла инвестиции — больше, чем ожидалось. Спустя несколько месяцев материал об этом опубликовал мюнхенский портал Munich Startup, отмечая её подход к прозрачности доступа к корпоративным данным и — сформировавшийся лист ожидания новых корпоративных клиентов. После этого инвестиционного раунда команда начала расти, и Юрий Полянцев провёл более десятка технических собеседований, отбирая старших инженеров.
Платформа получила и внешние отраслевые оценки. В конкурсе Best of Technology Awards 2025 немецкого делового еженедельника WirtschaftsWoche она заняла первое место, обойдя более сотни проектов компаний из Германии. Европейские аналитики KuppingerCole, специализирующиеся на управлении доступом, включили её в число восходящих звёзд (Rising Stars) этого рынка, а немецкий сертификационный центр TÜV Saar подтвердил безопасность её архитектуры.
Когда пользователь — ИИ-агент
Самый сложный случай для карты доступа — ИИ-агент: он действует от имени человека, а в списке прав чаще всего не значится. Отдельных правил для него Юрий Полянцев не вводил: на графе CyberDesk у агента своё место и свои пути к данным, и вопрос, кто дотянется до файла, решается для него так же, как для людей. Сами агенты при этом часть его повседневной работы: внутри компании он перестраивает архитектуру платформы под них и учит разработчиков применять ИИ-инструменты.
Привязать каждого агента к идентичности отрасль предлагает и со стороны разработки. По отчёту GitLab 2026 AI Accountability Report, о котором писал itWeek, 80% компаний внедрили ИИ в разработку быстрее, чем написали для него правила, а действия агента, по выводу авторов, должны быть привязаны к идентификатору и доказуемы для проверяющего. Отдельно Юрий Полянцев изучает Model Context Protocol, открытый стандарт, по которому ИИ-ассистенты подключаются к данным и инструментам. «Пользователь всё чаще общается не с формой и кнопками, а с ассистентом, который сам ходит в данные и инструменты по протоколу вроде MCP. Для платформы такой ассистент — ещё одна идентичность, и граф должен видеть его так же, как сотрудника или сервисную учётную запись», — говорит инженер.
Для него это продолжение той же работы, что началась с первых экранов платформы: кто бы ни обращался к данным, человек или программа, карта доступа должна оставаться понятной человеку. Следующей задачей он называет продукт, с которым можно работать и через ассистента, а не только через экран. А свою роль в нём видит прежней: «Мне важно отвечать за весь фронтенд продукта, а не за отдельные экраны. Граф доступа — то место, где эта ответственность видна заказчику: он открывает его и понимает, кто и почему имеет доступ к его данным».